Все
 Истории
 Дизайн
 Код
 Геймдев
 Бизнес
 Маркетинг
 Управление
 Кино
 Музыка
 Проектная фотография
 Развитие
 Здоровье
 Деньги
 Образование
 EdTech
 Корп. обучение
 Блог Skillbox
 Глоссарий
 Спецпроекты
 Профориентация

Кто такой SOC-аналитик, чем он занимается и как им стать
Всё о профессии сыщика в кибербезопасности.
Представьте, что сотрудник регионального офиса компании открыл письмо с заражённым вложением. Уже через полчаса хакеры пытаются войти в систему с помощью скомпрометированного аккаунта. В центральном офисе в это время ночь, поэтому быстро заметить атаку и отреагировать на неё некому.
Но злоумышленники не ждут начала рабочего дня. Атака может развиваться в любое время, и чем позже её обнаружат, тем серьёзнее могут быть последствия. Поэтому крупным компаниям нужны специалисты, которые круглосуточно следят за инфраструктурой, мониторят подозрительную активность и реагируют на угрозы.
Такие специалисты работают в центрах мониторинга информационной безопасности — SOC. В статье разберём, чем занимаются SOC-аналитики, какими инструментами пользуются, сколько зарабатывают и как начать карьеру в этой сфере с нуля.
Содержание
- Кто такой SOC-аналитик
- Как работает центр мониторинга информационной безопасности
- Чем занимается SOC-аналитик
- Что надо знать и уметь
- Сколько зарабатывают SOC-аналитики
- Как стать SOC-аналитиком с нуля
- Плюсы и минусы профессии
- Полезные материалы
Кто такой SOC-аналитик
SOC-аналитик — это специалист по информационной безопасности, который следит за событиями в инфраструктуре компании, ищет признаки атак и помогает реагировать на инциденты. Он работает в SOC (Security Operations Center) — центре мониторинга информационной безопасности.
Главная задача аналитика — среди огромного потока событий заметить действительно подозрительные. Серверы, компьютеры сотрудников, сетевое оборудование и средства защиты постоянно ведут логи: кто вошёл в систему, какой процесс запустился, к какому адресу подключился компьютер, какие файлы были изменены. Большая часть таких действий безопасна, поэтому лично просматривать каждый лог бессмысленно.
Чтобы упростить эту работу, данные собирают в SIEM-системе. Она объединяет события из разных источников, сопоставляет их по заданным правилам и формирует предупреждения — алерты. SOC-аналитик разбирает их и выясняет, действительно ли происходит атака, или система среагировала на обычное действие пользователя.
Помимо аналитиков в центре мониторинга информационной безопасности работают SOC-инженеры. Они подключают источники логов, автоматизирую сбор данных, пишут правил обнаружения аномалий и отвечают за всю техническую составляющую.
Как работает центр мониторинга информационной безопасности
Работа SOC строится по циклу: система собирает события, ищет подозрительную активность, аналитик проверяет её и при необходимости запускает реагирование. После инцидента правила обнаружения дорабатывают, чтобы в следующий раз быстрее заметить похожую атаку.
Обычно процесс выглядит так.
Сбор данных. SOC получает логи с компьютеров, серверов, сетевого оборудования, облачных сервисов, антивирусов, EDR и других систем. Это позволяет видеть происходящее сразу в разных частях инфраструктуры.
Обнаружение. SIEM анализирует события и ищет подозрительные сочетания. Например, вход из необычной страны, запуск вредоносного файла или подключение к известному опасному IP-адресу. Если система замечает что-то подозрительное, она создаёт алерт.
Проверка. Сначала алерт попадает к аналитику L1 — специалисту первой линии. Он проверяет базовый контекст и определяет, действительно ли произошла атака. Многие предупреждения оказываются обычной активностью или ложными срабатываниями.
Расследование. Если ситуация выглядит опасной, её передают аналитику L2 — специалисту второй линии. Он глубже изучает инцидент: выясняет, как произошла атака, какие устройства и учётные записи затронуты и что успел сделать злоумышленник.
Реагирование. Скомпрометированную учётную запись могут заблокировать, компьютер — изолировать от сети, а опасное соединение — разорвать. Некоторые действия выполняются автоматически по заранее подготовленным сценариям.
Доработка правил. После инцидента команда обновляет правила обнаружения и инструкции, чтобы в следующий раз быстрее заметить похожую активность.
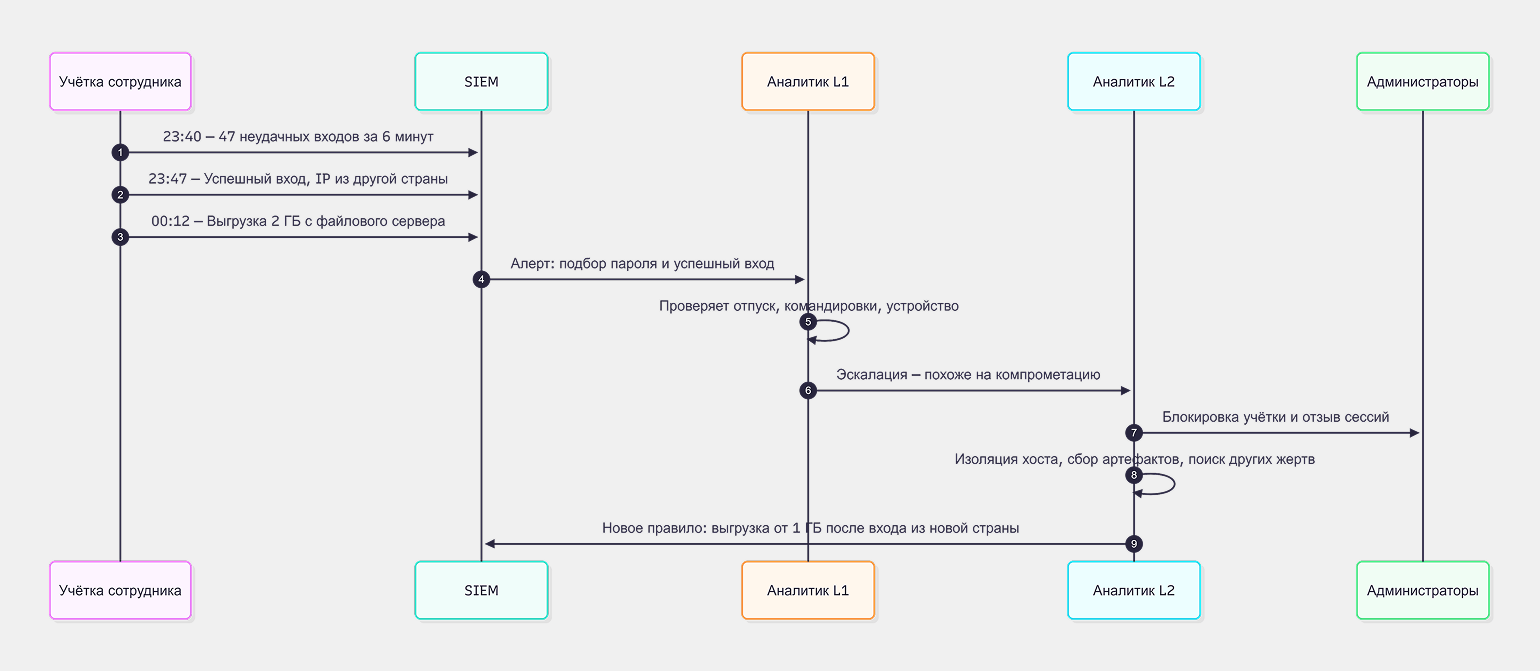
Например, SIEM замечает несколько неудачных попыток входа в аккаунт, затем успешный вход из необычной страны и массовое скачивание файлов. Система связывает события и создаёт алерт.
Сначала его проверяет аналитик L1: смотрит, мог ли сотрудник действительно выполнить эти действия. Если обычного объяснения нет, инцидент передают аналитику L2. Тот подтверждает взлом, помогает заблокировать учётную запись, завершить активные сессии и проверяет, не затронула ли атака другие системы.
Изображение: Mermaid AI / Skillbox Media
Чем занимается SOC-аналитик
Работа SOC-аналитика в основном состоит из проверки подозрительных событий и расследования инцидентов. Специалист получает алерты от систем защиты и выясняет, что произошло, насколько это опасно и нужно ли реагировать.
Обычно SOC-аналитик:
- проверяет алерты от SIEM, EDR, антивирусов и других систем;
- анализирует логи, сетевые соединения, процессы и действия пользователей;
- отделяет реальные угрозы от ложных срабатываний;
- выясняет, какие компьютеры, серверы и учётные записи затронуты;
- восстанавливает последовательность атаки и собирает данные для расследования;
- помогает блокировать скомпрометированные учётные записи, изолировать заражённые устройства и останавливать опасные соединения;
- фиксирует результаты расследования и передаёт незакрытые инциденты следующей смене.
Например, система может сообщить о запуске подозрительного файла. Аналитику нужно проверить, что это за файл, откуда он появился, запускался ли на других компьютерах и связывался ли с неизвестными серверами. Если угроза подтверждается, начинается полноценное расследование и реагирование.
Конкретные задачи зависят от уровня специалиста. Аналитики L1 в основном разбирают входящие алерты и отсеивают ложные срабатывания. L2 занимаются более сложными расследованиями и реагированием. У опытных специалистов к этому могут добавляться поиск скрытых угроз (threat hunting), настройка правил обнаружения и разбор сложных атак.
Поскольку многие SOC работают круглосуточно, у аналитиков часто сменный график, в том числе с ночными дежурствами.
Что надо знать и уметь
SOC-аналитику нужны технические знания и навыки работы с людьми. Первые помогают разбираться в событиях и атаках, вторые — спокойно работать в инцидентах и понятно объяснять коллегам, что происходит.
Хард-скиллы
В первую очередь нужно понимать, как работают компьютерные сети: TCP/IP, DNS, HTTP и TLS. Без этого сложно разобраться, куда подключался компьютер, какой трафик проходил по сети и почему соединение могло показаться подозрительным.
Также важно знать основы Windows и Linux и уметь работать с их журналами событий. Отдельно пригодится понимание Active Directory: как устроены корпоративные учётные записи, группы, права доступа и домены.
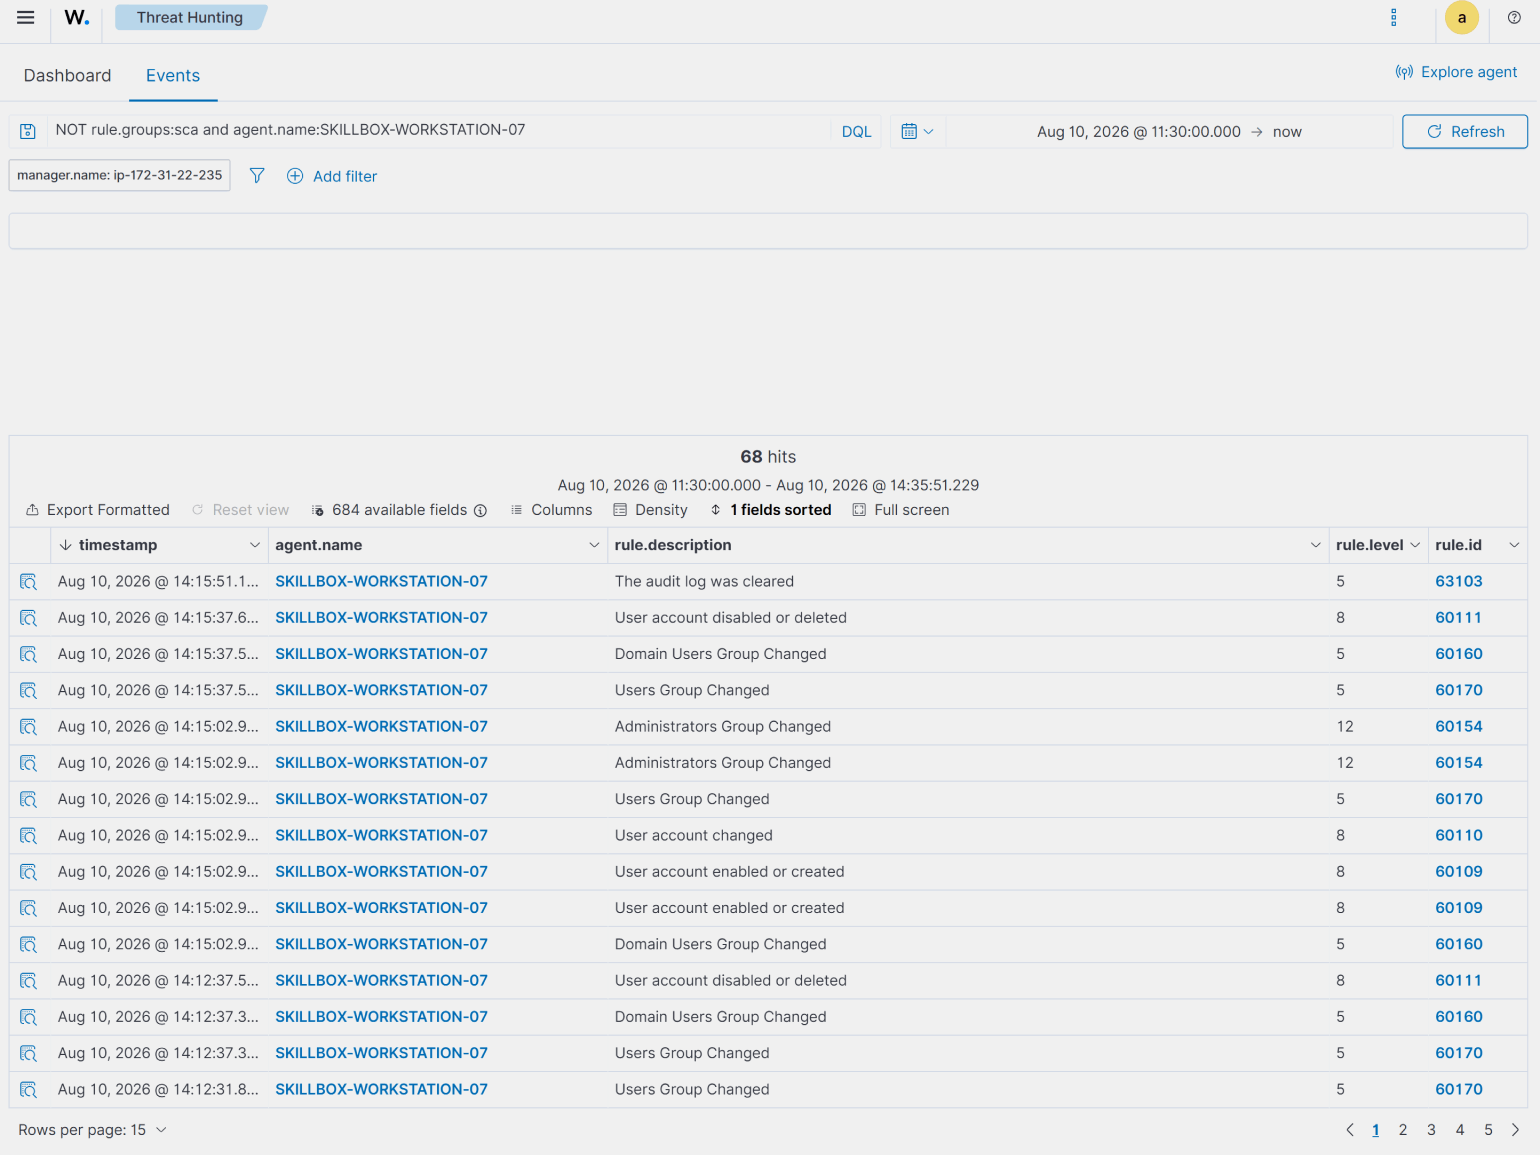
Один из главных навыков SOC-аналитика — чтение логов. Нужно уметь по записям в журналах понять, что произошло: кто вошёл в систему, какой процесс запустился, к какому серверу подключилось устройство и что случилось дальше.
Кроме этого пригодятся:
- основы реагирования на инциденты;
- знание основных типов атак и вредоносных программ;
- работа с SIEM — системой, которая собирает события из разных источников и помогает находить подозрительную активность;
- понимание EDR и XDR, которые собирают данные с компьютеров и других устройств;
- знакомство с MITRE ATT& CK — базой техник и тактик, которые используют злоумышленники;
- базовое понимание PowerShell, Bash, Python и SQL.
Скриншот: Wazuh / Skillbox Media
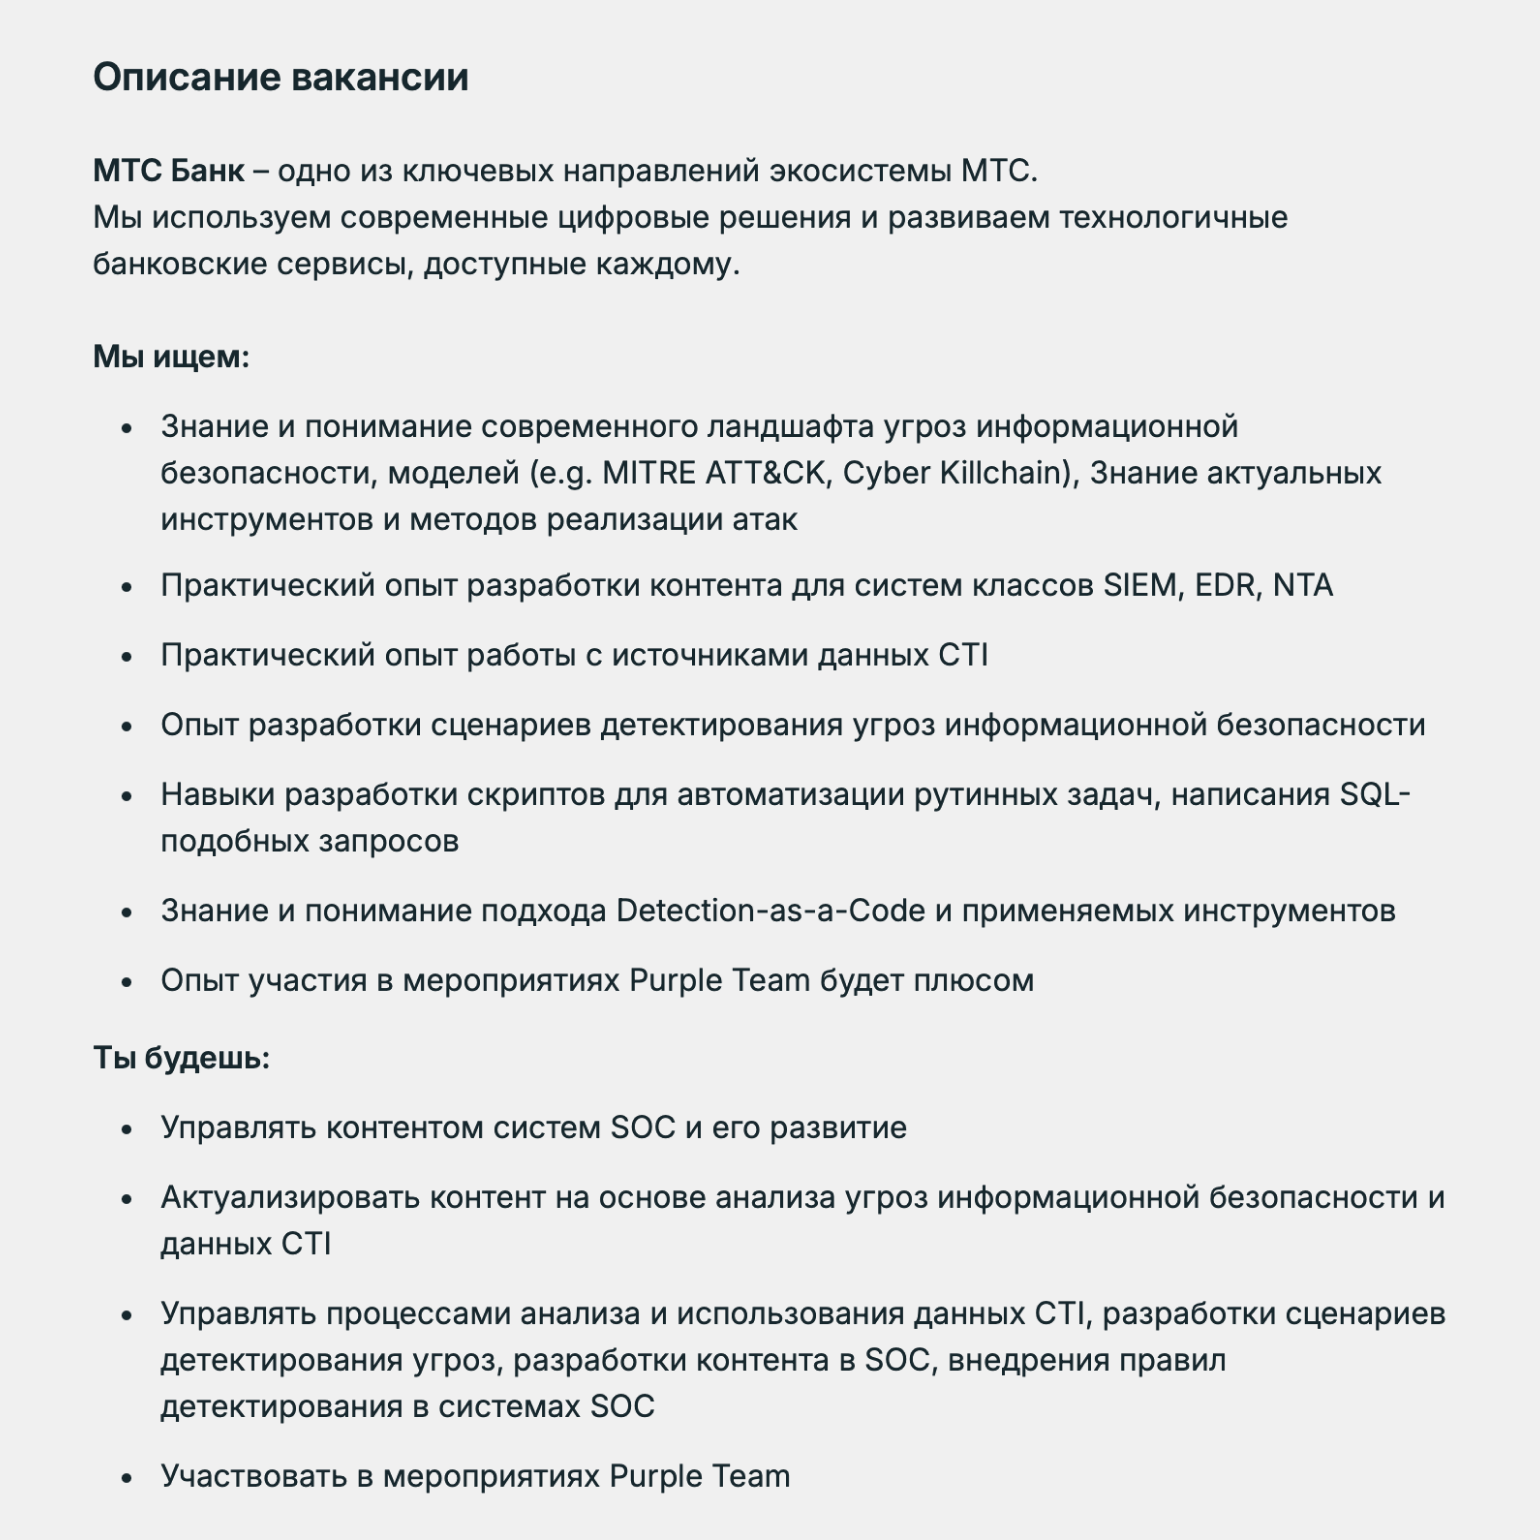
Глубоко программировать на старте обычно не требуется. Для аналитика L1 важнее понимать, что делает чужой скрипт, и уметь составить простой запрос к данным. На уровнях L2 и L3 программирование становится полезнее — например, для автоматизации рутинных задач и создания собственных правил обнаружения атак.
Нужен и английский на уровне чтения технической документации: многие руководства, исследования и базы знаний по информационной безопасности выходят именно на нём.
Скриншот: «Хабр Карьера» / Skillbox Media
Софт-скиллы
SOC-аналитик работает не только с системами, но и с людьми. Во время инцидента приходится общаться с администраторами, разработчиками и обычными сотрудниками, быстро объяснять проблему и согласовывать дальнейшие действия.
Особенно важно:
- аналитическое мышление — уметь собрать общую картину из нескольких событий;
- внимательность — замечать важные детали среди большого количества однотипных алертов;
- спокойствие — не теряться, когда происходит реальная атака;
- умение работать по инструкции — следовать плейбукам и не совершать лишних действий;
- понятная коммуникация — коротко объяснять, что произошло и что нужно сделать;
- обучаемость — постоянно осваивать новые инструменты и техники атак;
- аккуратная передача дел — фиксировать контекст так, чтобы следующая смена могла продолжить работу без потери информации.
Читайте также:
Сколько зарабатывают SOC-аналитики
Зарплата SOC-аналитика сильно зависит от опыта, региона и набора задач. Специалист первой линии, который в основном разбирает алерты по готовым инструкциям, и аналитик, который расследует сложные атаки и пишет правила обнаружения, формально могут называться одинаково, но получать по-разному.
Ориентир можно взять из зарплатного калькулятора «Хабр Карьеры». На конец августа 2026 года он показывал для специализации «Аналитик SOC» около 149 000 рублей в месяц. При этом выборка небольшая — 73 анкеты, поэтому показатель может заметно меняться от обновления к обновлению. Сам сервис считает зарплаты по данным пользователей за последние шесть месяцев.
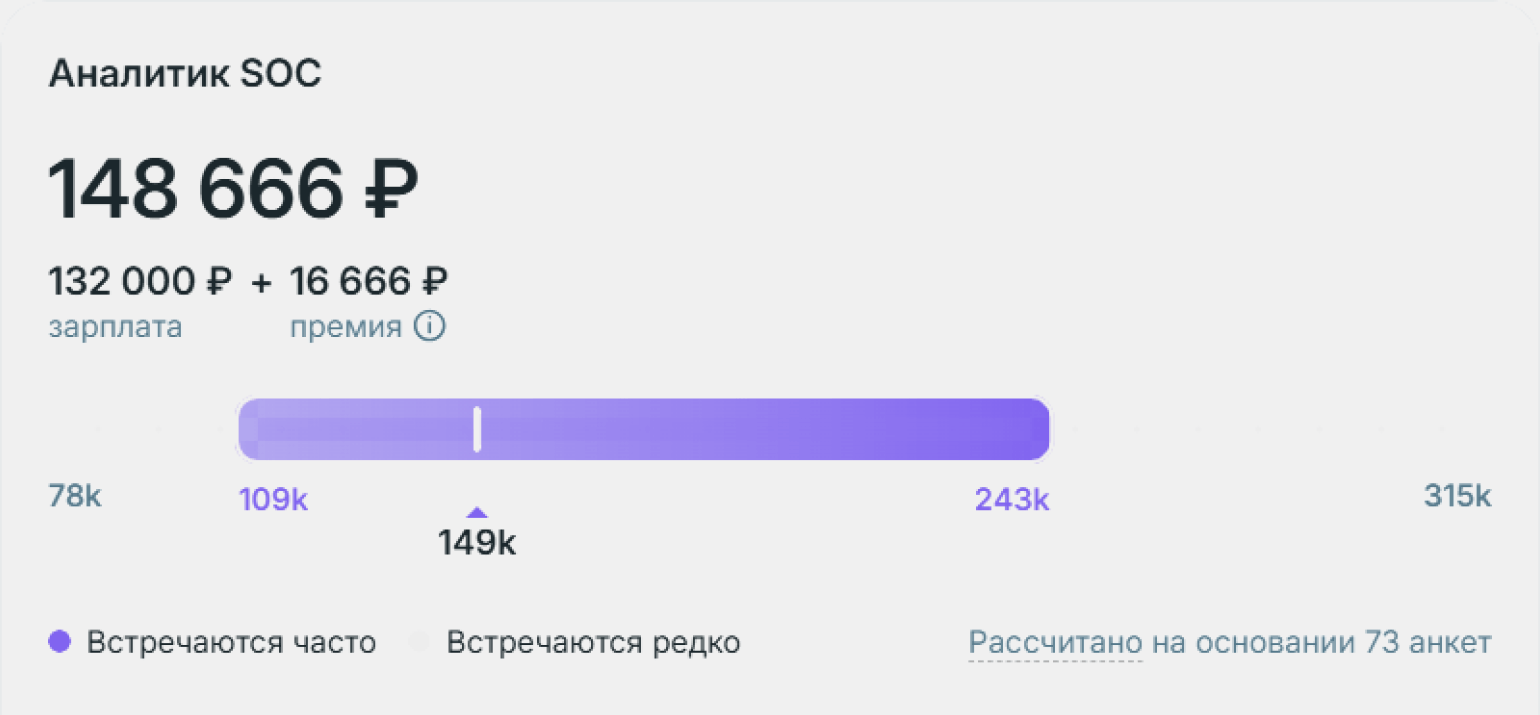
Скриншот: «Хабр Карьера» / Skillbox Media
На практике зарплата растёт вместе со сложностью задач. Разброс хорошо виден по вакансиям. Например, летом 2026 года для SOC L1 без опыта во Владивостоке предлагали 112–132 тысячи рублей до вычета налогов, а в московской вакансии для L1/L2 с опытом от года — от 150 тысяч рублей на руки. Для L2 встречаются предложения заметно выше: например, вакансия с опытом от трёх лет предлагала 200–300 тысяч рублей в месяц.
На доход влияет не только уровень. Важен опыт работы с конкретными SIEM, EDR и другими средствами защиты, умение самостоятельно расследовать инциденты, знание Windows, Linux и сетей, навыки автоматизации. Зарплата также зависит от региона, размера компании и того, где работает специалист — во внутреннем SOC одной организации или у провайдера, который одновременно следит за инфраструктурой нескольких клиентов.
Поэтому при поиске работы лучше смотреть не только на название вакансии, но и на обязанности. В одной компании под словом «SOC-аналитик» может скрываться стартовая позиция с разбором алертов, а в другой — работа опытного специалиста по расследованию атак.
Как стать SOC-аналитиком с нуля
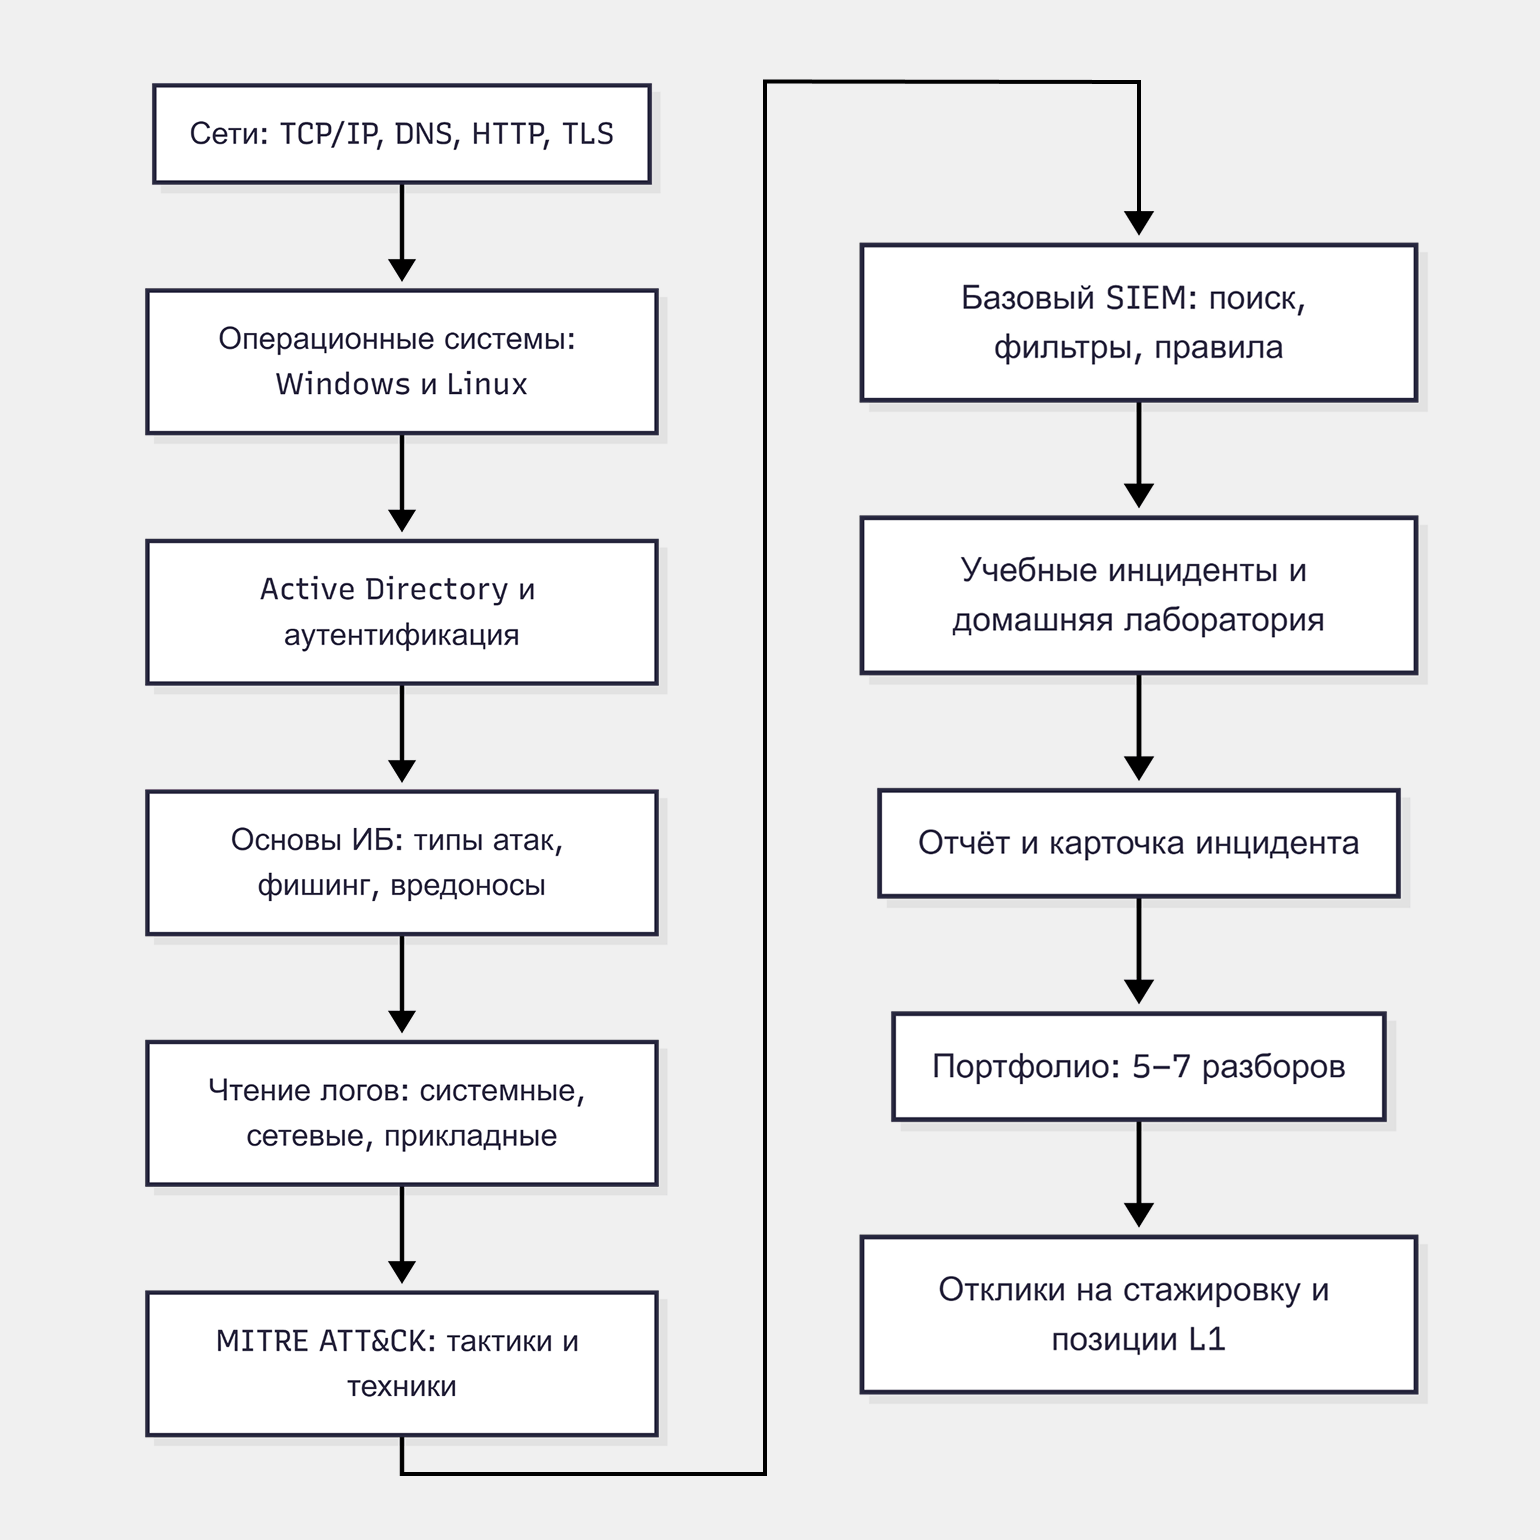
Путь в профессию довольно линейный: сначала нужно понять, как работает обычная IT-инфраструктура, затем — как выглядят атаки на неё, и только после этого переходить к инструментам SOC.
Логика простая: сложно заметить подозрительный сетевой трафик, если не знаешь, как выглядит нормальный. Поэтому начинать сразу с SIEM и расследования атак обычно не лучшая идея.
Шаг 1. Изучите основы компьютерных сетей
Для начала нужно понять основы TCP/IP, DNS, HTTP и TLS: как устройства находят друг друга в сети, как устанавливают соединения, как браузер обращается к сайту и что происходит при передаче данных.
Необязательно становиться сетевым инженером. Достаточно уметь посмотреть на соединение и понять, кто с кем общается, по какому протоколу и почему это может быть подозрительно.
Шаг 2. Освойте Linux и Windows на профессиональном уровне
Большая часть расследований связана с действиями на компьютерах и серверах, поэтому нужно понимать базовое устройство операционных систем.
В Windows стоит разобраться с процессами, службами, пользователями, правами доступа и журналом событий. В Linux — с процессами, файловой системой, пользователями, правами и системными логами.
Полезно поставить обе системы в виртуальные машины и экспериментировать самостоятельно: создавать пользователей, запускать процессы, подключаться по сети и смотреть, какие записи после этого появляются в журналах.
Шаг 3. Разберитесь с Active Directory и аутентификацией
Во многих компаниях учётные записи сотрудников и компьютеров объединены в домен Active Directory. Поэтому SOC-аналитику важно понимать, как работают пользователи, группы, права доступа и вход в корпоративные системы.
На старте достаточно разобраться, что происходит при авторизации пользователя, почему учётную запись могут заблокировать и какие действия с ней могут выглядеть подозрительно.
Шаг 4. Изучите основы информационной безопасности
Следующий этап — понять, какими способами обычно атакуют компании.
Стоит познакомиться с фишингом, подбором и кражей паролей, вредоносными программами, эксплуатацией уязвимостей, повышением привилегий и перемещением злоумышленника между компьютерами внутри сети.
Здесь важно не запоминать сотни названий атак, а понимать их общую механику: как злоумышленник попадает в систему, закрепляется в ней и пытается добраться до нужных данных.
Шаг 5. Научитесь читать логи
Нужно уметь открыть журнал и понять, что именно произошло: кто вошёл в систему, какой процесс запустился, с какого адреса пришло соединение, какой файл был создан.
Начинать лучше с системных логов Windows и Linux, а затем переходить к сетевым и прикладным журналам.
Шаг 6. Изучите MITRE ATT& CK
MITRE ATT& CK — база знаний, в которой описаны распространённые тактики и техники злоумышленников.
Она помогает структурировать атаки — например, отличать первоначальное проникновение от закрепления в системе или кражи учётных данных. Знать всю матрицу наизусть не нужно: важнее понимать, как ей пользоваться при расследовании.
Шаг 7. Освойте базовую работу с SIEM
После этого можно переходить к главному рабочему инструменту SOC — SIEM.
На старте достаточно научиться:
- искать события по нужным параметрам;
- использовать фильтры;
- связывать несколько событий между собой;
- понимать, почему сработало правило;
- находить дополнительный контекст вокруг алерта.
Необязательно изучать сразу несколько SIEM-систем: принципы работы у них во многом похожи.
Изображение: Mermaid AI / Skillbox Media
Плюсы и минусы профессии
Работа SOC-аналитика может быть хорошей точкой входа в информационную безопасность: здесь быстро набираются практические навыки, а карьерный путь достаточно понятный. Но у профессии есть и обратная сторона — смены, большой поток однотипных событий и высокая ответственность.
Плюсы
Можно начать карьеру в кибербезопасности. Позиции L1 часто рассчитаны на начинающих специалистов. При этом уже на старте можно работать с реальными инцидентами, а не только выполнять учебные задания.
Быстро растут технические навыки. Аналитик постоянно работает с сетями, Windows и Linux, логами, SIEM, EDR и разными типами атак. Поэтому за несколько лет можно собрать достаточно широкий технический фундамент.
Понятный вектор развития карьеры. Обычно путь начинается с L1, затем можно перейти на L2 и L3 или стать руководителем команды. Есть и другие направления: incident response, threat hunting, расследование вредоносного ПО или инженерия средств защиты.
Минусы
Много рутины. Далеко не каждый алерт оказывается атакой. Значительная часть работы — проверка событий, заполнение карточек инцидентов и действия по готовым инструкциям.
Бывает сменный график. SOC часто работает круглосуточно, поэтому в некоторых компаниях есть ночные, выходные и праздничные смены.
Ошибки могут дорого стоить. Если аналитик пропустит реальный инцидент или неправильно оценит его серьёзность, атака может продолжиться незамеченной.
Отдельная проблема — alert fatigue, или усталость от предупреждений. Она возникает, когда аналитик каждый день просматривает большое количество однотипных или ложных алертов и со временем начинает реагировать на них менее внимательно.
В хорошо организованном SOC эту нагрузку стараются снижать: настраивают правила обнаружения, автоматизируют повторяющиеся действия и распределяют задачи между сотрудниками. Поэтому на собеседовании стоит уточнить, как устроены смены, сколько алертов обычно приходится разбирать и насколько много среди них ложных срабатываний.
Полезные материалы
Ниже мы собрали книги, руководства, видео и другие материалы, которые помогут вам погрузиться в профессию SOC-аналитика:
- Надем аль-Фардан, «Охота за киберугрозами» — одна из лучших книг для развития в SOC-аналитике со всей необходимой теоретической информацией.
- Ребекка Браун и Скотт Дж. Робертс, «Реагирование на инциденты на основе аналитических данных» — книга о том, как применять аналитический метод во время защиты от атак.
- Юрий Диогенес и Эрдаль Озкайя, «Кибербезопасность: стратегии атак и обороны» — книга о том, что именно SOC-аналитики пытаются обнаружить.
- MITRE ATT& CK — база знаний для специалистов по кибербезопасности.
- «Ready, set, SOC!» — цикл статей от российской компании BI.Zone.
Больше интересного про код — в нашем телеграм-канале. Подписывайтесь!